
PHP クッキー&セッション徹底解説!ユーザー情報を管理!

PHPクッキーとセッション、これらはウェブ開発におけるデータ管理の主要な道具です。ユーザーの情報を保存し、ウェブサイトの各ページ間で情報を伝達する手段を提供します。本稿では、クッキーとセッションの機能と利点、関連するコードの具体的な例を紹介します。また、これらを使用してユーザー情報をどのように効果的に管理し、システムセキュリティを向上させるかを探ります。あなたのウェブ開発スキルをさらに磨き上げるための関連テクニックを提供します。

PHPでクッキー&セッションを利用したユーザー情報管理の基礎
PHPのクッキーとセッション機能は、ウェブサイトでユーザー情報を管理するための重要なツールです。クッキーは、情報を一時的に保存し、セッションは特定のユーザーの活動を一時的にトラッキングします。
クッキーとは?
クッキーとは、サーバーがユーザーのブラウザ上に保存する小さな情報をいいます。これはログイン情報を覚える、ユーザーの好みを保存する、カート内のアイテムを保存するなどに使用されます。
PHP フィルタ関数 filter_input & filter_var で安全対策!PHPでクッキーを作成する方法
PHPのsetcookie()関数を使用してクッキーを作成します。この関数は、クッキー名、値、有効期限をパラメータとして取ります。
セッションとは?
セッションは、一連のページ間で情報を保持するために使用されます。これはユーザーログインのマネージメント、カートの管理、その他のユーザー特有の情報を追跡するのに便利です。
PHPでセッションを開始する方法
PHPのセッションを開始するためには、最初にsession start()関数を呼び出します。これにより、セッションファイルが作成され、セッション変数が使用可能になります。
PHP 正規表現入門!文字列操作をマスター!クッキーとセッションの主な違い
| 項目 | クッキー | セッション |
|---|---|---|
| 保存場所 | クライアント側(ブラウザ) | サーバーサイド |
| アクセス可能 | クライアント・サーバー両方 | サーバーのみ |
| データの安全性 | 低い | 高い |
上記の情報は、PHPでクッキーとセッションを効果的に使用するための基本的なガイドラインです。
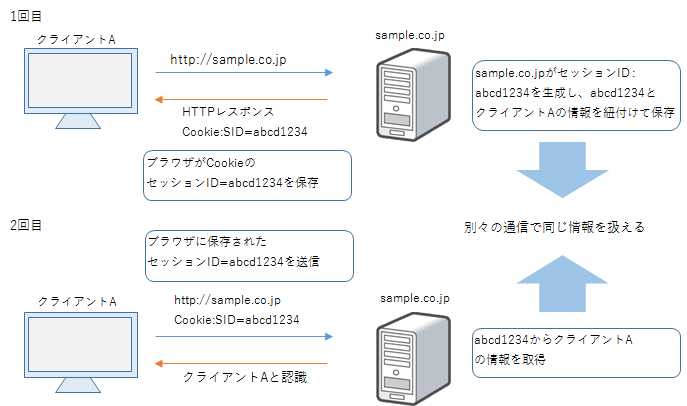
PHPのCookieとSessionの違い
PHP ディレクトリ&ファイル操作をマスター!ファイル管理を効率化!それぞれの保存場所
それぞれの保存場所
クッキーとセッションの大きな違いの一つは、データの保存場所です。
- クッキーはクライアント側、つまりユーザーのブラウザにデータが保存されます。
- 一方、セッションはサーバー側でデータが保存されます。
- ユーザのプライバシー保護やデータの安全性を考えると、サーバー側に保存されるセッションがより適している場合があります。
セキュリティ面での違い
Mac ターミナル完全攻略!初心者向け基本操作ガイドセキュリティ面での違い
セキュリティ面で見ると、CookieとSessionの違いは明確です。
- クッキーはブラウザに保存されるため、ウェブページのソースを確認したり、ツールを使用したりすることで、他の人がデータを読み取ることができます。
- セッションは、サーバー上に保存されているため、セッションデータへのアクセスや変更はサーバーへの正規のアクセスがない限り困難となります。
- したがって、セッションは一般的にクッキーに比べてより安全性が高いです。
使用目的の違い
使用目的の違い
CookieとSessionの使用目的もまた異なります。
- クッキーは、ユーザーの設定や好みを記録し、次回のウェブサイト訪問時にそれらを復元するために使用されます。
- 一方、セッションはユーザーのログイン状態を記録し、ユーザーがウェブサイトを移動する間、そのユーザーがまだログインしていることを証明するために使用されます。
- したがって、それぞれに適した使用方法があります。
PHPのセッション情報はどこに保存されますか?

PHPのセッション情報は、通常、サーバー側でクライアントのセッション情報を管理するために、カスタマイズ可能なセッションハンドラーや保存先を使います。この情報はファイルシステム、データベース、メンキャッシュなどの任意の場所に保存できます。PHPはデフォルトでtempディレクトリにセッションファイルを書き込みます。これはセッションハンドラが設定により変更することが可能です。
保存先のカスタマイズについて
セッションデータの保存先と取り扱いは、php.iniファイルの設定、具体的にはsession.save_handlerとsession.save_pathという二つのディレクティブで制御されます。
- セッションハンドラは、デフォルトでは「files」で、ファイルシステムにセッションデータを保存します。
- セッションの保存場所(
session.save_path)はカスタマイズ可能です。 - この値を設定することで、データベース、ファイルシステム、または他の任意のストレージソリューションにセッションデータを保存することが出来ます。
セッションデータの保存先を変更する方法
セッションデータの保存先を変更するには、php.iniファイルのsession.save_path設定を変更します。
- このディレクティブは、実際にセッションデータが書き込まれるディレクトリまたはデータベースのパスを指定します。
- 一部のストレージバックエンド(ファイル、PDO、memcachedなど)は、指定されたパスに対して必須の形式や接続の詳細を提供します。
- サーバー上での検証と適切な設定が必要です。
セッションハンドラについて
セッションの取り扱いは、デフォルトではファイルシステムにセッションデータを保存する「files」というセッションハンドラを用います。
- 「files」以外にも、「mysql」、「memcached」、「user」など、さまざまなタイプのセッションハンドラがあります。
- これらのオプションは、実際にセッションデータをどこに保存し、どのように管理するかを決定します。
- セッションハンドラは、php.iniファイルの
session.save_handlerディレクティブで設定します。
セッションとクッキーはどう使い分ければよいですか?

セッションとクッキーの使い分け
セッションとクッキーはウェブアプリケーションの状態管理に使用されます。それぞれ異なる目的と利点を持っており、使い分けることで効果的なセッション管理が可能です。
セッションとクッキーの基礎
セッションは、サーバー上に保持される情報で、それぞれのユーザーがウェブサイトとの一連の会話全体を追跡することで使用されます。これにより、ユーザーの一連のアクションが保存され、次回のページ遷移時に利用することが出来ます。クッキーは、一方で、ブラウザ上で保存される小さなデータファイルで、ブラウザの設定やユーザーの好みなど、特定の情報を保存することが可能です。
- クッキーはデータをブラウザに保存します。
- セッションはデータをサーバーに保存します。
- 両方ともウェブアプリケーションがユーザーを記憶し、状態を保持するのに役立ちます。
セッションとクッキーの使い分け
セッションは一般的に、非常に個人的なデータや大量の情報を保持するために使用されます。たとえば、ユーザーが商品をカートに追加するとき、その情報はセッションに保存されます。一方、クッキーは、ユーザーの設定や言語の選択など、より一般的な情報を保存するために使用されます。
- 非常に個人的なデータはセッションを使用して保存します。
- 一般的な情報やユーザーの好みはクッキーで管理します。
- セッションとクッキーは一緒に利用することで、より効果的なウェブサイトの管理が可能です。
セキュリティとセッション/クッキー
セッションとクッキーは、ウェブサイトのセキュリティにも影響を与えます。セッションはそのデータがサーバーに保存されているため、攻撃者がセッション情報を手に入れることは困難ですが、クッキーはブラウザ上に保存されているため、相対的にセキュリティリスクが高いと言えます。しかし、適切なセキュリティ対策を行えば、クッキーでもセキュリティを確保できます。
- セッションは、その情報がサーバー上に保存されるため、潜在的なセキュリティリスクは比較的低いです。
- クッキーは、情報をブラウザ上に保存するため、適切なセキュリティ対策が必要です。
- プロジェクトのセキュリティ要件を理解し、適切な情報管理を選択することが重要です。
PHPでログイン情報を取得するにはどうすればいいですか?

PHPを使用してログイン情報を取得する方法は以下の通りです。
1. POSTリクエストを受け取る
フォームが送信されると、ログイン資格情報は通常、POSTリクエストでサーバーに送信されます。PHPではこの情報を取得するための機能が存在します。
- $_POST スーパーグローバル変数を使用して、送信された情報を取得します。
- 以下のタグを使用して、フォームデータを取得します。この例では、ユーザー名とパスワードを取得します。
$username = $_POST['username'];$password = $_POST['password']; - 取得した情報を更なるプロセッシングやデータベースに保存するための操作に使用できます。
2. データの検証
取得した情報は常に検証されるべきです。
- 空の値や無効な形式の値を阻止するための基本的なチェックを実施します。
- filter_var() 関数を使用することで、データの更なる検証を行います。
- セキュリティの観点から、SQLインジェクションなどから資格情報を保護するために、エスケープを適用します。
3. データベースとの連携
検証が完了したユーザー情報は、データベースに照合されます。
- SDKや手動でデータベースへの接続を行います。
- SQLクエリ を使用して、ユーザー情報の照合を行います。
- データベースからの応答を確認し、一致する場合はログイン成功とします。
よくある質問
1. PHP クッキーとセッションとは何ですか?
PHPにおけるクッキーとは、ウェブサーバーがクライアントのウェブブラウザにパラメータを保存する手法のことを指します。対して、セッションはサーバー側でセッション情報を保存し、各ユーザーセッションをトラッキングする技術です。
2. PHPのクッキーとセッションの違いは何ですか?
クッキーはクライアント側に保存されますが、セッションパラメータはサーバー側で管理されます。また、セキュリティの観点から、クッキーはテキストのみを保存するのに対し、セッションはより大きなデータ及びセキュリティに敏感な情報を保持することが可能です。
3. PHPセッションをどのように開始しますか?
PHPのセッションは、session start()関数を呼び出すことで開始します。この関数は通常、スクリプトの最初に呼び出されます。セッション変数をセットするには、PHPのグローバル変数$ SESSIONを使用します。
4. PHPでクッキーを設定するにはどうすればよいですか?
クッキーを設定するには、PHPのsetcookie()関数を利用します。この関数は、名前、値及び有効期限を引数として受け取ります。通常、この関数はHTTPヘッダが送信されないうちにパラメータを設定しなければなりません。
PHP クッキー&セッション徹底解説!ユーザー情報を管理! に類似した他の記事を知りたい場合は、技術 カテゴリにアクセスしてください。
関連記事